Repowise
Inteligencia open source para repositoriosSalud, riesgos y documentación automática
Aspectos destacados
Qué puedes hacer con ella
- Desarrolladores consultan salud y riesgo antes de tocar código.
- Responsables detectan acoplamientos ocultos y puntos calientes.
- Seguridad localiza CVE con riesgo real en el código.
Cómo usarla
- 1 Entra en repowise.dev y explora repos públicos sin sesión.
- 2 Regístrate para más funciones y 10 respuestas al mes.
- 3 Aplica salud, riesgo de cambios y CVE.
- 4 Conecta las herramientas MCP con Claude Code o Cursor.
Para quién es
Ventajas
- Versión open source gratuita bajo AGPL 3.0
- Explorable sin registro en repos públicos
- Cubre salud, riesgo, seguridad, docs y arquitectura
Limitaciones
- La capa gratuita da 10 respuestas al mes: justa para probar
- Alojamiento de pago y versión empresarial son opciones aparte
- Las puntuaciones orientan pero no sustituyen la revisión humana
Qué es Repowise
Repowise es una plataforma inteligente de código abierto para repositorios, dirigida a desarrolladores y a agentes de IA. Su propósito es transformar un repositorio en información comprensible: arquitectura verificable, estado de salud, historial y datos para decidir. Entre sus funciones destacan la evaluación de salud del código, con puntuación de 1 a 10 por archivo; el análisis de riesgo de cambios, con puntuación de 0 a 10 para cada commit o pull request; la búsqueda de CVE con conciencia de alcanzabilidad sobre el grafo de dependencias; la documentación automática, que se reconstruye al actualizar el código; el análisis del historial Git, con puntos calientes, propiedad del código y acoplamientos ocultos; y la visualización de arquitectura con el modelo C4. Incluye además diez herramientas MCP que dan contexto real a agentes como Claude Code o Cursor. La versión abierta es gratuita bajo licencia AGPL 3.0.
Qué puedes hacer con él
- Localizar código problemático con las puntuaciones de salud por archivo.
- Anticipar defectos revisando el riesgo de cada commit o PR antes de fusionarlo.
- Priorizar vulnerabilidades según su alcanzabilidad real en el código.
- Dar a tus agentes de IA contexto del repositorio mediante las herramientas MCP.
Para quién es
- Desarrolladores que usan Claude Code o Cursor y quieren respuestas con evidencias.
- Líderes de equipo que necesitan marcar PRs arriesgados y código caliente.
- Equipos de seguridad y responsables que vigilan salud, propiedad y decisiones.
Qué tener en cuenta
La capa gratuita permite 10 respuestas al mes basadas en el índice del repositorio, suficiente para probar pero corta para uso intensivo; para más hay versiones de alojamiento de pago y empresariales cuyo coste conviene consultar. Al ser análisis automatizado, las puntuaciones orientan la revisión pero no la sustituyen: las decisiones finales siguen siendo humanas. La licencia AGPL 3.0 exige revisarse si piensas integrar la plataforma en productos propios. Y, como es un producto joven, su catálogo de funciones puede cambiar.
Preguntas frecuentes
¿Es gratuito?
La versión open source es gratis bajo AGPL 3.0; hay alojamiento de pago.
¿Para qué sirven las herramientas MCP?
Dan contexto real del repositorio a agentes como Claude Code.
¿Qué es el riesgo de cambios?
Una puntuación de 0 a 10 por commit o PR que anticipa defectos.
Por qué es gratis
Lo que dice la página oficial: gratis
Los límites gratuitos, la duración de la prueba y las funciones los decide el sitio oficial y pueden cambiar en cualquier momento.
Captura de pantalla
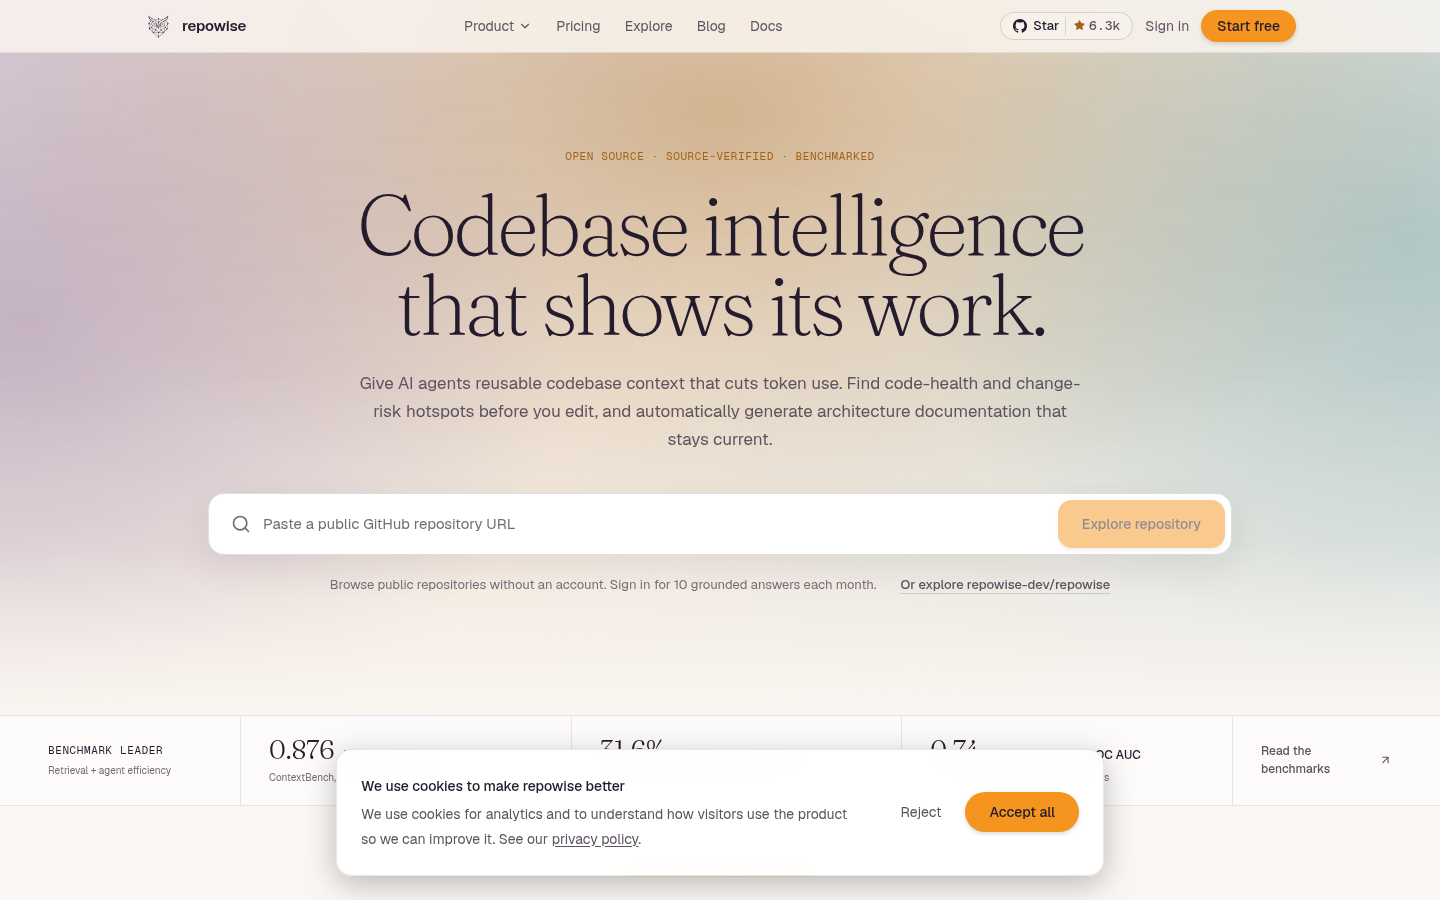
Captura archivada desde la página del listado, solo como referencia.