Gecko Security
Seguridad de código con IAEncuentra y corrige vulnerabilidades
Aspectos destacados
Qué puedes hacer con ella
- Detectar y corregir vulnerabilidades durante el desarrollo
- Identificar fallos de día cero en aplicaciones propias
- Mantener el cumplimiento de normas de seguridad en el código
Cómo usarla
- 1 Visita el sitio web de Gecko Security y registra una cuenta
- 2 Conecta tu repositorio de código a la plataforma
- 3 Define los parámetros y preferencias de las pruebas
- 4 Lanza el análisis y espera los resultados
- 5 Aplica las correcciones con la reparación automatizada
- 6 Monitoriza el cumplimiento de las normas de seguridad
Para quién es
Ventajas
- Verifica los hallazgos antes de reportarlos, reduciendo ruido
- Incluye reparación automatizada para ahorrar tiempo de ingeniería
- Se integra con herramientas y flujos de desarrollo existentes
Limitaciones
- Solo debe usarse sobre código y sistemas propios o autorizados
- La versión beta gratuita puede cambiar o dejar de estarlo
- Detección automática no sustituye una auditoría de seguridad completa
Qué es Gecko Security
Gecko Security es un ingeniero de seguridad impulsado por inteligencia artificial diseñado para descubrir y corregir vulnerabilidades en bases de código. Su planteamiento combina instintos de ataque automatizados con verificación: en lugar de generar largas listas de alertas, crea escenarios de ataque dirigidos para probar el código como lo haría un atacante y comprueba los hallazgos en un entorno seguro, lo que busca reducir los falsos positivos. La plataforma también incluye reparaciones automatizadas para disminuir el tiempo de ingeniería dedicado a parchear, se integra con herramientas de análisis estático ya existentes y se conecta a entornos de desarrollo para capturar vulnerabilidades emergentes en tiempo real. Además, monitoriza de forma continua el cumplimiento de normas del sector como ISO 27001 o SOC2.
Qué puedes hacer con él
- Analizar tu código en busca de vulnerabilidades.
- Verificar los hallazgos antes de dedicarles tiempo de corrección.
- Aplicar reparaciones automatizadas cuando sea posible.
- Conectar herramientas de análisis estático que ya uses.
- Vigilar el cumplimiento de normas de seguridad de forma continua.
Para quién es
- Equipos de desarrollo que quieren integrar seguridad en su flujo diario.
- Ingenenieros de seguridad que buscan fallos difíciles de detectar.
- Empresas que deben cumplir normas auditables del sector.
- Organizaciones con muchos repositorios que mantener al día.
Qué tener en cuenta
Esta herramienta solo debe usarse sobre código y sistemas propios o con autorización explícita por escrito. Realizar pruebas de intrusión o explotación de vulnerabilidades sobre sistemas de terceros sin permiso puede ser ilegal y vulnerar las condiciones de servicio de muchas plataformas, y la responsabilidad de ese uso recae por completo en quien lo realiza. La detección automática es una capa más, no un sustituto de una auditoría de seguridad completa ni de una revisión manual de la arquitectura. Al tratarse de una versión beta abierta gratuita, sus funciones, límites y condiciones de precio pueden cambiar con el tiempo, así que no conviene depender de ella como única medida de control en entornos productivos críticos.
Preguntas frecuentes
¿Gecko Security reduce los falsos positivos?
La plataforma afirma que verifica las vulnerabilidades en un entorno seguro antes de reportarlas, para centrarse en riesgos reales.
¿Tiene coste?
Ofrece una versión beta abierta gratuita y planes personalizados para clientes empresariales.
¿Puedo usarlo en cualquier sistema?
No. Solo debe emplearse sobre código y sistemas propios o con autorización explícita; usarlo sin permiso puede ser ilegal y la responsabilidad recae en quien lo hace.
Por qué es gratis
Lo que dice la página oficial: Gratis
Los límites gratuitos, la duración de la prueba y las funciones los decide el sitio oficial y pueden cambiar en cualquier momento.
Captura de pantalla
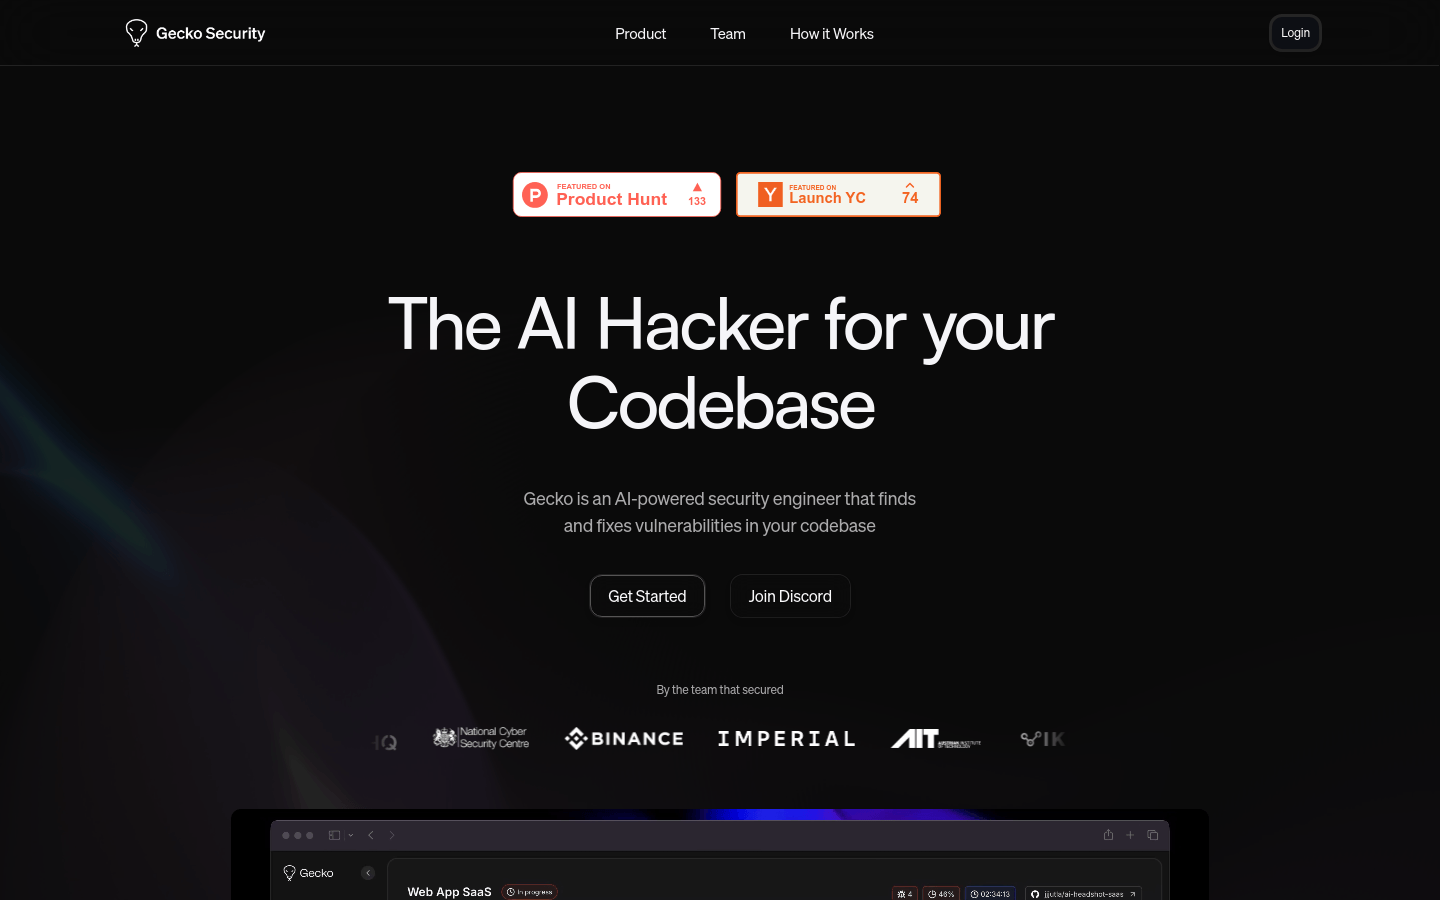
Captura archivada desde la página del listado, solo como referencia.